Jasa Penetration Testing Website dan Aplikasi Web
Legia menguji website dan aplikasi web Anda dengan cara yang sama seperti penyerang sungguhan, lalu membuktikan sejauh mana sebuah celah bisa dimanfaatkan. Pengujian ini, yang biasa disebut pentest, dijalankan secara manual dengan izin tertulis dan ruang lingkup yang disepakati lebih dulu. Hasilnya berupa laporan berisi langkah reproduksi, dampak nyata, dan urutan perbaikan, disusul pengujian ulang setelah perbaikan.
- 3 metode Black box, grey box, dan white box
- 3–6 minggu Seluruh proses, dari izin sampai pengujian ulang
- Uji ulang Termasuk dalam paket, setelah perbaikan selesai
Cakupan
Yang Legia uji pada website Anda
Ada tiga cara pengujian dengan tingkat kedalaman berbeda. Black box tanpa informasi awal, grey box dengan akun pengguna biasa, dan white box dengan akses kode serta dokumentasi. Grey box paling sering dipilih karena menemukan celah hak akses yang jarang terlihat dari luar.
Saat ini pengujian difokuskan pada website dan aplikasi web, dengan daftar pemeriksaan yang mengacu pada OWASP Top 10. Pengujian hanya dimulai setelah ada surat izin tertulis dari pemilik sistem yang memuat ruang lingkup, jadwal, batasan, dan kontak darurat yang bisa menghentikan pengujian kapan saja. Tidak ada pengujian yang bertujuan membuat sistem tidak bisa diakses, dan tidak ada pengujian terhadap orang tanpa persetujuan tertulis terpisah.
-
Login & pengelolaan sesi
Pengujian halaman masuk, pemulihan kata sandi, dan sesi pengguna, untuk memastikan akun tidak bisa diambil alih.
-
Hak akses & logika bisnis
Pengujian apakah satu pengguna bisa membuka data atau fungsi milik pengguna lain, dan apakah alur seperti pembayaran atau pengajuan bisa dilewati.
-
Formulir, unggahan & API
Pengujian tiap titik yang menerima masukan, yaitu formulir, kolom pencarian, unggahan berkas, dan API yang dipakai website, terhadap injeksi dan penyisipan skrip.
-
Konfigurasi & komponen
Pemeriksaan konfigurasi server web, komponen dan plugin yang usang, serta informasi yang terbuka tanpa sengaja.
Proses
Cara Legia mengerjakannya
- 3–5 hari kerja
Ruang lingkup & izin
- Legia mengerjakan
- Menentukan sasaran, metode, jadwal, dan batasan, serta mengurus izin penyedia cloud bila diperlukan.
- Dari Anda
- Penandatanganan surat izin dan penunjukan kontak darurat.
Hasil: Dokumen aturan pengujian dan surat izin.
- 2–4 hari kerja
Pengumpulan informasi
- Legia mengerjakan
- Memetakan permukaan serang: layanan, titik masuk, dan teknologi yang dipakai.
Hasil: Peta permukaan serang.
- 5–10 hari kerja
Pengujian & eksploitasi
- Legia mengerjakan
- Menguji secara manual sesuai metode yang dipilih. Temuan berisiko tinggi dilaporkan segera, tidak menunggu laporan akhir.
- Dari Anda
- Kesiapan kontak darurat selama masa pengujian.
Hasil: Catatan temuan beserta buktinya.
- 3–5 hari kerja
Penyusunan & penyerahan laporan
- Legia mengerjakan
- Menyusun alur serangan, langkah reproduksi, tingkat keparahan, dan urutan perbaikan.
- Dari Anda
- Penunjukan penerima laporan.
Hasil: Laporan lengkap dan dua sesi penjelasan.
- 2–4 hari kerja
Pengujian ulang
- Legia mengerjakan
- Menguji kembali celah yang sudah diperbaiki dan menerbitkan keterangan penutupan.
- Dari Anda
- Pemberitahuan bahwa perbaikan selesai.
Hasil: Laporan pengujian ulang dan keterangan penutupan celah.
Seluruh proses umumnya memakan 3 sampai 6 minggu, bergantung pada besar website dan kecepatan perbaikan di sisi Anda. Legia menandatangani perjanjian kerahasiaan, menyerahkan laporan lewat kanal terenkripsi hanya kepada penerima yang Anda tunjuk, dan tidak menyimpan salinan melebihi masa yang disepakati.
Tingkat keparahan
Cara membaca tingkat keparahan temuan
Tiap temuan diberi skor CVSS dari 0 sampai 10 dan dikelompokkan ke empat tingkat. Tingkat inilah yang menentukan urutan perbaikan, bukan urutan ditemukannya.
-
Kritis, skor 9,0–10,0. Celah bisa dimanfaatkan dari luar tanpa akun dan berakibat pengambilalihan sistem atau data. Dilaporkan segera, tidak menunggu laporan akhir.
-
Tinggi, skor 7,0–8,9. Celah membuka data atau fungsi penting, biasanya dengan syarat tertentu seperti akun pengguna biasa. Dilaporkan segera.
-
Sedang, skor 4,0–6,9. Celah yang dampaknya terbatas atau butuh beberapa syarat sekaligus. Masuk laporan akhir dengan saran perbaikan.
-
Rendah, skor 0,1–3,9. Kelemahan yang sulit dimanfaatkan sendiri, tapi bisa membantu serangan lain. Dicatat sebagai perbaikan lanjutan.
Biaya Penetration Testing
Biaya pengujian dihitung dari jumlah dan besar website yang diuji, bukan dari banyaknya temuan. Ruang lingkupnya dikunci tertulis sebelum pengujian dimulai, dan pengujian ulang setelah perbaikan sudah termasuk.
Yang menentukan biaya:
- Jumlah website atau aplikasi web yang diuji
- Metode yang dipakai: black box, grey box, atau white box
- Jumlah peran pengguna yang ikut diuji
- Kebutuhan pengujian di lingkungan produksi
- Simulasi rekayasa sosial, bila diminta
Termasuk dalam paket
- Dokumen aturan pengujian dan surat izin
- Pemetaan permukaan serang dan pengujian manual
- Pemberitahuan segera untuk temuan berisiko tinggi
- Laporan lengkap dan dua sesi penjelasan
- Pengujian ulang setelah perbaikan, beserta keterangan penutupan celah
Dihitung terpisah
- Perbaikan celah, lewat Pengelolaan Server atau perawatan website Sitespirit
- Simulasi rekayasa sosial, dengan persetujuan tertulis terpisah
- Pengujian atas website atau fitur di luar ruang lingkup yang disepakati
Ketentuan
- Pengujian hanya dimulai setelah surat izin tertulis dari pemilik sistem ditandatangani.
- Seluruh proses umumnya 3 sampai 6 minggu. Jadwal pengujian ulang mengikuti selesainya perbaikan.
- Tersedia kontrak pengujian berkala dengan jadwal yang disepakati di awal, misalnya setahun sekali dan sebelum rilis besar.
Isi laporan yang Anda terima
Laporan pengujian sering berhenti jadi daftar celah yang sulit ditindaklanjuti. Lima bagian berikut yang membuatnya bisa langsung dikerjakan tim Anda sekaligus dibaca manajemen.
-
Ringkasan untuk manajemen
Ringkasan untuk manajemen: apa yang berhasil ditembus dan apa akibatnya bagi operasional, ditulis tanpa istilah teknis.
-
Alur serangan lengkap
Alur serangan berupa urutan langkah dari titik masuk sampai data atau akses yang berhasil diraih.
-
Langkah reproduksi per temuan
Langkah reproduksi per temuan, agar tim Anda bisa memastikan sendiri dan menguji ulang setelah diperbaiki.
-
Tingkat keparahan tiap temuan
Tingkat keparahan tiap temuan berdasarkan CVSS, sehingga urutan perbaikannya jelas dan bisa dijelaskan kepada manajemen.
-
Pengujian ulang
Pengujian ulang setelah perbaikan, sudah termasuk dalam paket, beserta keterangan bahwa celah telah tertutup.
Tiga metode
Black box, grey box, atau white box?
Ketiganya menguji website yang sama dengan bekal informasi berbeda. Makin banyak yang diketahui penguji, makin dalam celah yang bisa ditemukan dalam waktu yang sama.
| Aspek | Black box | Grey box | White box |
|---|---|---|---|
| Bekal penguji | Hanya alamat website. | Akun pengguna biasa dan gambaran fiturnya. | Akses kode sumber dan dokumentasi. |
| Yang ditiru | Penyerang dari luar yang belum tahu apa-apa. | Pengguna terdaftar yang mencoba melampaui haknya. | Pemeriksaan menyeluruh dengan pengetahuan penuh. |
| Yang paling terlihat | Celah yang tampak dari luar: halaman masuk, formulir publik, konfigurasi. | Celah hak akses dan logika bisnis antar pengguna. | Celah di dalam kode yang tidak tampak dari perilaku website. |
| Waktu pengujian | Sebagian habis untuk memetakan sasaran. | Lebih terarah, karena penguji langsung masuk ke fitur. | Paling panjang, karena kode ikut ditelaah. |
| Yang Anda siapkan | Surat izin dan alamat sasaran. | Akun uji untuk tiap peran pengguna. | Akses repositori dan pendamping dari tim pengembang. |
| Cocok bila | Anda ingin tahu apa yang terlihat oleh penyerang dari luar. | Website punya akun pengguna dan beberapa peran. Titik awal untuk sebagian besar kebutuhan. | Sistem menangani data sensitif atau transaksi. |
Teknologi yang kami pakai
Perkakas yang benar-benar dipakai di pekerjaan ini. Pilihannya menyesuaikan sistem yang sudah Anda jalankan, bukan dipaksakan seragam.
Pengujian aplikasi web
3Menyadap dan mengubah lalu lintas antara peramban dan server untuk menguji tiap masukan.
- Burp Suite
- OWASP ZAP
- sqlmap
Pemetaan dan eksploitasi
4Memetakan layanan yang terbuka dan membuktikan celah yang ditemukan.
- Nmap
- Metasploit
- Wireshark
- Kali Linux
Acuan pengujian
3Daftar risiko dan cara menilai keparahan yang dipakai sebagai acuan kerja.
- OWASP Top 10
- OWASP ASVS
- CVSS
Proyek terbaru yang Legia kerjakan
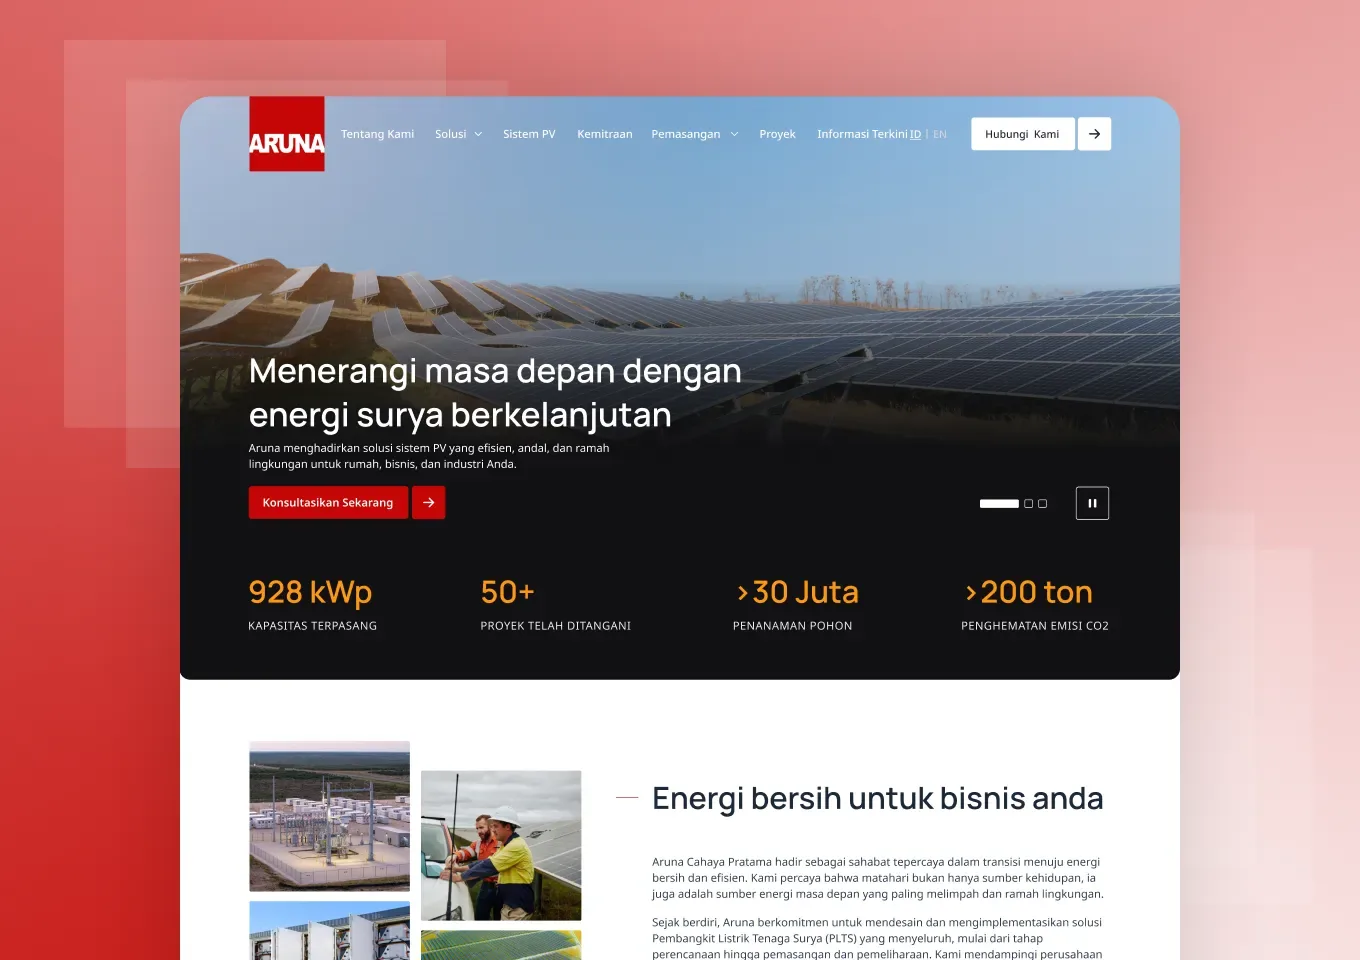
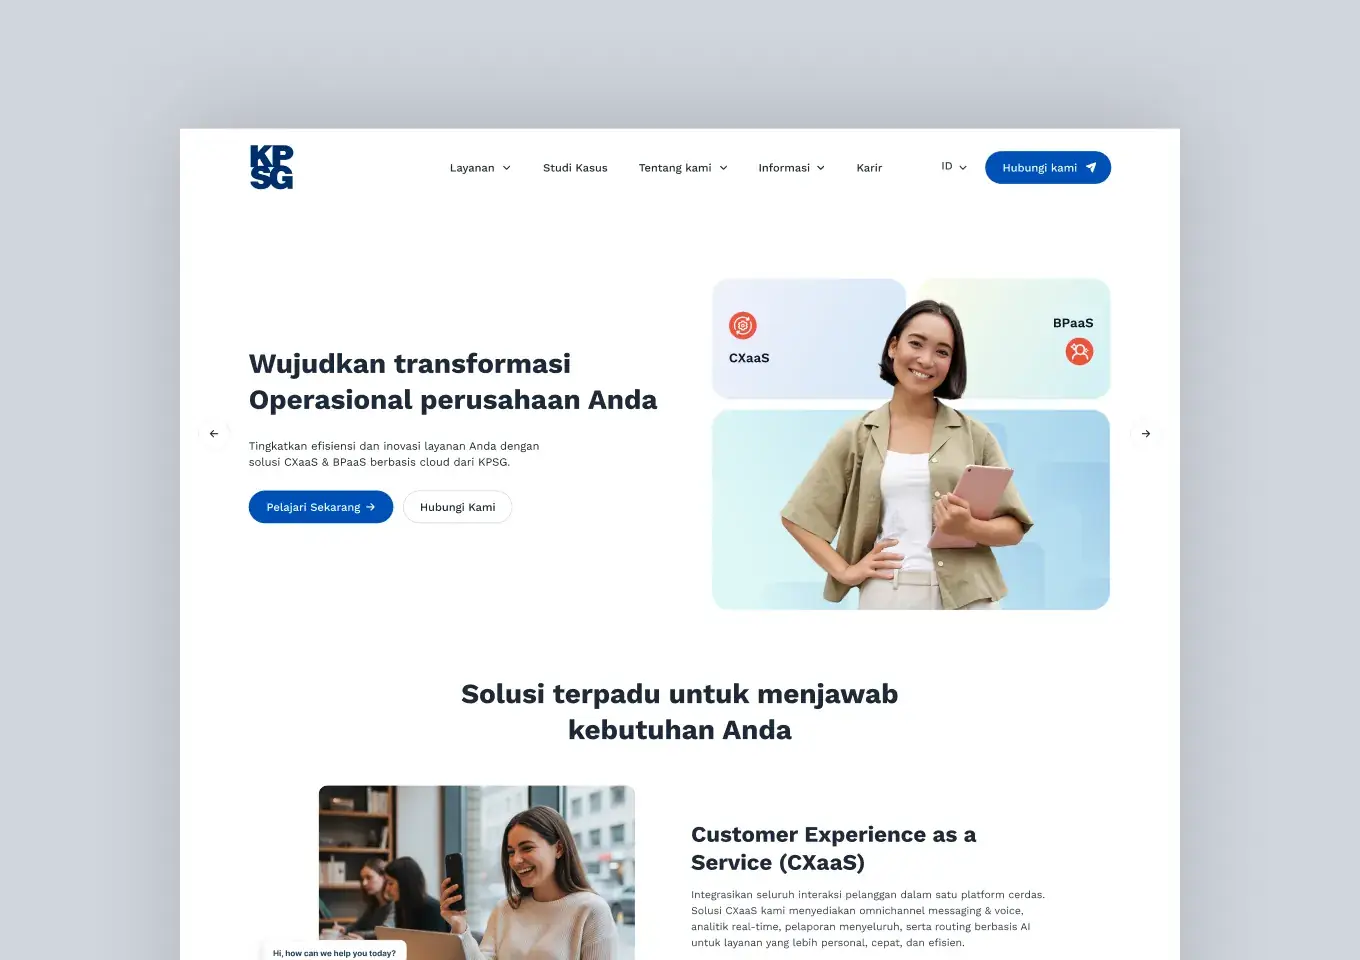
Lihat SemuaLegia menjalankan penetration testing untuk website kedua organisasi ini. Rincian temuannya tidak dipublikasikan karena bersifat rahasia, jadi studi kasusnya menceritakan pekerjaan websitenya secara umum.
Pertanyaan yang sering masuk
Apa itu jasa penetration testing?
Jasa penetration testing, atau pentest, adalah pengujian keamanan yang dilakukan penguji secara manual dengan benar-benar mencoba menembus sistem, dalam ruang lingkup dan izin tertulis yang disepakati lebih dulu. Tujuannya membuktikan apa yang bisa terjadi bila sebuah celah dimanfaatkan. Legia menjalankannya untuk website dan aplikasi web, lengkap dengan laporan dan pengujian ulang setelah perbaikan.
Berapa biaya jasa penetration testing?
Dasar perhitungannya jumlah dan besar website yang diuji, metode pengujian yang dipilih, dan jumlah peran pengguna yang ikut diuji. Pengujian ulang setelah perbaikan sudah termasuk dalam paket. Legia menyampaikan rinciannya setelah ruang lingkup dan metode disepakati pada sesi konsultasi.
Berapa lama penetration testing berlangsung?
Seluruh proses umumnya memakan 3 sampai 6 minggu: penetapan ruang lingkup dan izin, pengumpulan informasi, pengujian, penyusunan laporan, lalu pengujian ulang. Pengujiannya sendiri 5 sampai 10 hari kerja, dan jadwal pengujian ulang mengikuti selesainya perbaikan di sisi Anda.
Apa bedanya penetration testing dan vulnerability assessment?
Vulnerability assessment memetakan celah seluas mungkin tanpa mengeksploitasinya. Penetration testing menguji secara manual dengan benar-benar mencoba menembus, untuk membuktikan dampak nyata dari celah tertentu. Sebagian ketentuan audit meminta keduanya.
Metode mana yang sebaiknya kami pilih?
Untuk sebagian besar kebutuhan, grey box adalah titik awal yang paling masuk akal karena penguji diberi akun pengguna biasa, sehingga celah pada hak akses bisa ditemukan. Black box dipilih bila Anda ingin menyerupai keadaan penyerang sungguhan, dan white box bila sistem menangani data sensitif.
Apakah laporannya bisa dipakai untuk kebutuhan audit?
Laporan Legia memuat alur serangan, langkah reproduksi, tingkat keparahan berdasarkan CVSS, dan hasil pengujian ulang, sehingga bisa dilampirkan sebagai bukti bahwa pengujian dilakukan dan celahnya ditutup. Syarat tiap auditor berbeda, jadi sampaikan ketentuan yang Anda terima pada sesi konsultasi agar kecocokannya dipastikan sebelum pengujian dimulai.
Siapa yang memperbaiki celah yang ditemukan?
Tim Anda bisa memperbaikinya sendiri dengan langkah reproduksi dan saran perbaikan di laporan. Bila Anda memilih menyerahkannya, Legia mengerjakan perbaikannya lewat layanan Instalasi & Pengelolaan Server atau perawatan website Sitespirit, dihitung terpisah dari pengujian. Pengujian ulang tetap termasuk, siapa pun yang memperbaiki.
Apakah pengujian bisa merusak atau menghentikan sistem kami?
Pengujian hanya dimulai setelah ada surat izin tertulis dari pemilik sistem yang memuat ruang lingkup, jadwal, dan batasannya, termasuk larangan pengujian yang bertujuan membuat sistem tidak bisa diakses. Pengujian dijadwalkan di luar jam sibuk, dan Anda menerima kontak darurat yang dapat menghentikannya kapan saja. Untuk sistem yang sangat kritis, pengujian dapat dilakukan pada lingkungan salinan.
Sistem kami ada di layanan cloud. Apakah perlu izin dari penyedianya?
Sebagian penyedia cloud dan hosting mensyaratkan pemberitahuan atau izin sebelum pengujian keamanan dilakukan. Legia memeriksa ketentuan penyedia Anda dan mengurus izinnya bersama Anda pada tahap penetapan ruang lingkup.
Bagaimana kerahasiaan hasil pengujian dijaga?
Legia menandatangani perjanjian kerahasiaan sebelum pengujian dimulai. Laporan diserahkan lewat kanal terenkripsi hanya kepada penerima yang Anda tunjuk, dan Legia tidak menyimpan salinannya melebihi masa yang disepakati dalam kontrak.
Berapa sering penetration testing perlu dilakukan?
Ketentuan audit umumnya meminta pengujian setahun sekali. Di luar itu, pengujian sebaiknya dilakukan sebelum rilis besar dan setelah perubahan mendasar pada sistem. Legia menyediakan kontrak pengujian berkala dengan jadwal yang disepakati di awal, misalnya setahun sekali ditambah pengujian sebelum rilis besar.
Apakah Legia menguji jaringan, aplikasi mobile, atau cloud?
Saat ini penetration testing Legia difokuskan pada website dan aplikasi web, termasuk API yang dipakainya. Bila kebutuhan Anda di luar itu, Legia menyampaikannya sejak awal agar Anda tidak kehilangan waktu.
Apakah Legia menyediakan simulasi rekayasa sosial (social engineering)?
Ya. Simulasi seperti phishing terhadap karyawan bisa ditambahkan ke pengujian. Simulasi ini hanya dijalankan dengan persetujuan tertulis terpisah dari pimpinan perusahaan, dan dihitung terpisah dari pengujian website.
Apakah Legia menyediakan red team atau simulasi serangan menyeluruh?
Belum. Legia menyediakan penetration testing dengan ruang lingkup yang disepakati, bukan simulasi serangan menyeluruh yang berjalan berkelanjutan. Bila kebutuhan Anda adalah red team, Legia menyampaikannya sejak awal agar Anda tidak kehilangan waktu.
Layanan yang sering diambil bersamaan
Keamanan Siber
Vulnerability Assessment
Pemetaan celah keamanan seluas mungkin, disusun bertingkat prioritas beserta langkah perbaikannya.
Lihat Vulnerability AssessmentInfrastruktur IT & Cloud
Instalasi & Pengelolaan Server
Pemasangan, penguatan keamanan, pemantauan, dan migrasi server fisik, virtual, maupun cloud.
Lihat Instalasi & Pengelolaan ServerIT Support & Konsultasi
Konsultan IT
Rekomendasi teknologi bertahap beserta perkiraan biaya, sebelum anggaran dikeluarkan.
Lihat Konsultan ITDiminta menyerahkan hasil penetration testing?
Kirimkan ketentuan audit yang Anda terima, atau ceritakan sistem yang akan segera rilis. Legia menyampaikan ruang lingkup, metode, dan durasi yang sesuai dalam sesi 30 menit.
- Tim Legia merespons dalam 1 hari kerja
- Sesi konsultasi 30 menit, tanpa keharusan lanjut ke proyek
- Perjanjian kerahasiaan sebelum Legia menerima akses
Lebih cepat lewat WhatsApp Lihat alur kerja setelah konsultasi
Pesan terkirim. Terima kasih. Tim Legia merespons dalam 1 hari kerja.
Pesan gagal terkirim. Silakan coba lagi, atau hubungi Legia lewat WhatsApp.