Manufaktur & Distribusi · 2024
PT Kebon Agung
Situs Korporat PT Kebon Agung
Selengkapnya ↗Strategi pencarian dan rekayasa untuk lanskap bisnis modern.
Enam pilar layanan dari satu tim, mulai dari desain dan pengembangan sampai cloud, keamanan, pertumbuhan, dan dukungan harian.
Legia memetakan celah keamanan pada website, aplikasi, server, dan lingkungan cloud Anda, lalu menyusunnya menjadi laporan bertingkat prioritas beserta langkah perbaikannya. Pemeriksaan bisa dijalankan sekali atau berkala tiap bulan, dan pengujian ulang setelah perbaikan sudah termasuk.
Biaya
Biaya dihitung dari jumlah aset yang diperiksa dan seberapa sering pemeriksaan diulang. Pemeriksaan sekali jalan dan pemeriksaan berkala bulanan berbeda dasar perhitungannya, dan pengujian ulang setelah perbaikan sudah termasuk.
> Rencana proyek
Vulnerability Assessment · 5 tahapGambaran umum urutan dan lama tiap tahap. Lingkup yang berubah ikut menggeser perkiraannya, dan rinciannya disepakati setelah sesi konsultasi.
Seluruh proses umumnya memakan 2 sampai 4 minggu. Pengujian hanya dimulai setelah ada surat izin tertulis dari pemilik sistem. Legia menandatangani perjanjian kerahasiaan sebelum pekerjaan dimulai, dan laporan diserahkan lewat kanal terenkripsi hanya kepada penerima yang Anda tunjuk.
Alur kerja lengkap LegiaTeknologi
Perkakas yang benar-benar dipakai di pekerjaan ini. Pilihannya menyesuaikan sistem yang sudah Anda jalankan, bukan dipaksakan seragam.
Pemindaian celah
Memindai aset terhadap daftar celah yang sudah dikenal. Hasilnya diverifikasi manual sebelum masuk laporan.
Pemeriksaan aplikasi web
Memeriksa masukan, sesi, dan hak akses pada website dan aplikasi web.
Pemetaan jaringan
Memetakan layanan dan porta yang terbuka di tiap aset.
Karya Pilihan
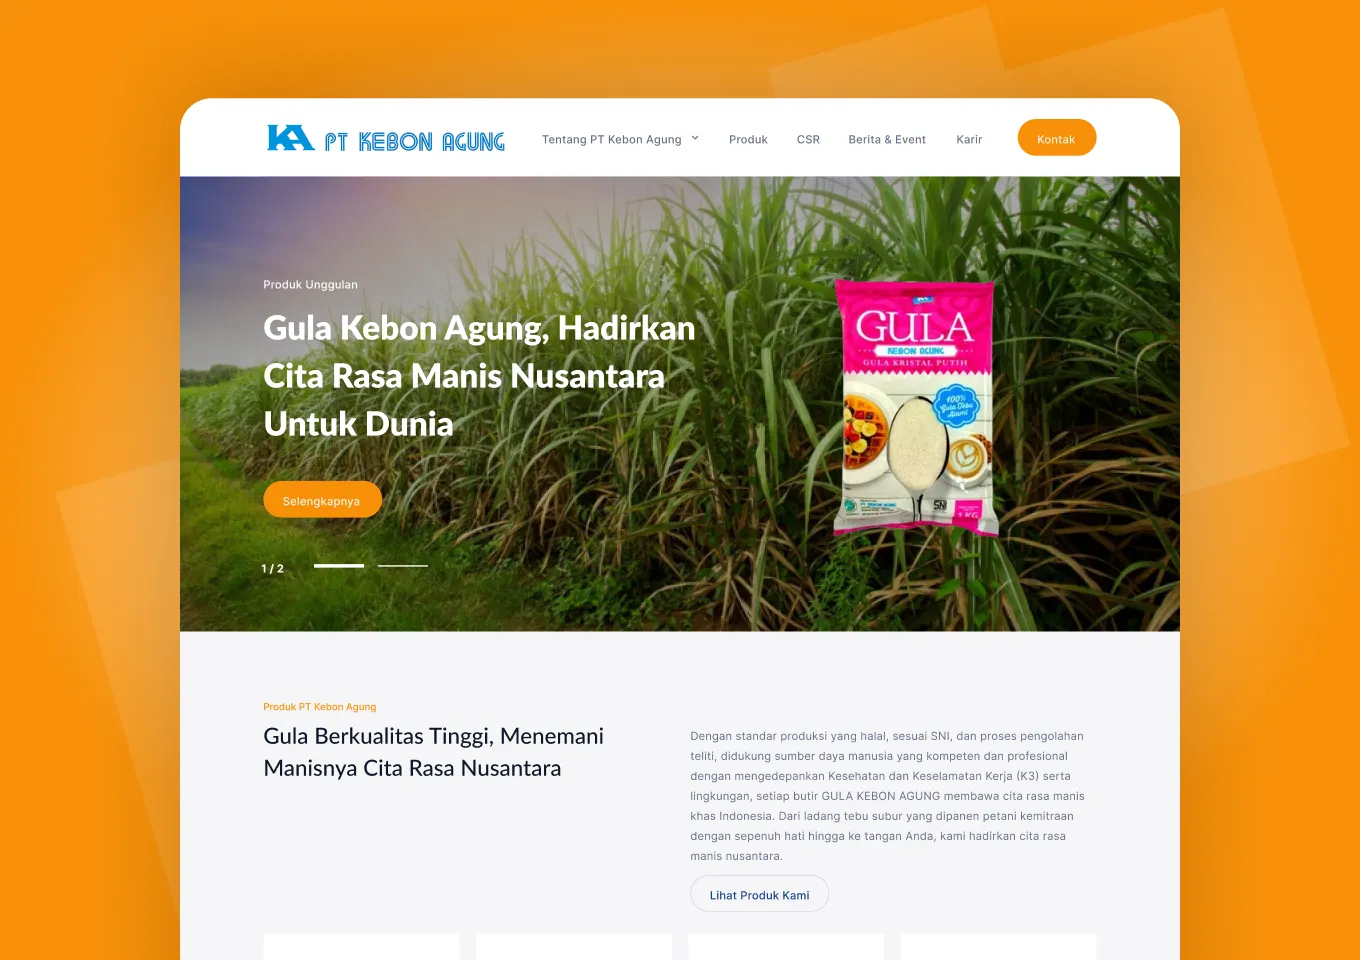
Legia menjalankan pemeriksaan keamanan atas website PT Kebon Agung selama satu bulan setelah situsnya tayang. Rincian temuannya tidak dipublikasikan karena bersifat rahasia, jadi studi kasusnya menceritakan pekerjaan websitenya secara umum.
Manufaktur & Distribusi · 2024
Situs Korporat PT Kebon Agung
Selengkapnya ↗Kenapa Legia
Hasil pemindaian mentah biasanya terlalu panjang untuk ditindaklanjuti. Lima bagian berikut yang membuatnya bisa diurutkan dan langsung dikerjakan tim Anda.
01 · Desain
Ringkasan untuk manajemen berisi kondisi keseluruhan dan risiko utama, ditulis tanpa istilah teknis.
02 · Laporan
Daftar temuan dengan tingkat keparahan berdasarkan CVSS, lengkap dengan bukti dan lokasi celahnya.
03 · Rekayasa
Langkah perbaikan per temuan, diurutkan berdasarkan prioritas dan tingkat kesulitannya.
04 · Laporan
Daftar aset yang diperiksa beserta tanggal dan cakupannya, sehingga jelas apa yang sudah dan belum tercakup.
05 · Rekayasa
Pengujian ulang setelah perbaikan, sudah termasuk dalam paket, untuk memastikan celah benar-benar tertutup.
FAQ
Belum menemukan jawabannya? Ceritakan kebutuhan Anda, tim Legia menjawab dalam 1 hari kerja.
Tanya tim Legia ↗Jasa vulnerability assessment adalah layanan memeriksa website, aplikasi, server, dan lingkungan cloud untuk menemukan celah keamanan sebanyak mungkin, tanpa mengeksploitasinya. Tiap temuan diverifikasi manual, diberi tingkat keparahan berdasarkan CVSS, lalu disusun menjadi laporan bertingkat prioritas beserta langkah perbaikannya. Legia menjalankannya sekali jalan maupun berkala tiap bulan.
Dasar perhitungannya jumlah aset yang diperiksa, jenis ruang lingkupnya, dan frekuensi pemeriksaan. Pengujian ulang setelah perbaikan sudah termasuk dalam paket. Legia menyampaikan rinciannya setelah ruang lingkup ditetapkan bersama.
Seluruh proses umumnya memakan 2 sampai 4 minggu: penetapan ruang lingkup, pemindaian dan verifikasi, penilaian risiko, penyusunan laporan, lalu pengujian ulang. Jadwal pengujian ulang mengikuti selesainya perbaikan di sisi Anda.
Vulnerability assessment memetakan celah keamanan seluas mungkin tanpa mengeksploitasinya, dan cocok untuk pemeriksaan berkala atas banyak aset. Penetration testing menguji secara manual dengan benar-benar mencoba menembus, untuk membuktikan dampak nyata dari celah tertentu.
Laporan Legia memuat temuan bertingkat keparahan berdasarkan CVSS, bukti, langkah perbaikan, dan hasil pengujian ulang, sehingga bisa dilampirkan sebagai bukti bahwa pemeriksaan dilakukan. Syarat tiap auditor berbeda, jadi sampaikan ketentuan yang Anda terima pada sesi konsultasi agar kecocokannya dipastikan sebelum pemeriksaan dimulai.
Vulnerability assessment tidak mengeksploitasi celah, sehingga risikonya jauh lebih kecil dibanding penetration testing. Pemindaian tetap dijadwalkan di luar jam sibuk, dan pengujian hanya dimulai setelah ada surat izin tertulis dari pemilik sistem yang memuat ruang lingkup dan batasannya.
Perbaikan adalah pekerjaan terpisah dari pemeriksaan. Laporan Legia memuat langkah perbaikan per temuan agar tim Anda dapat mengerjakannya sendiri. Bila Anda ingin Legia yang mengerjakan, perbaikannya ditangani lewat layanan Maintenance Website atau Instalasi & Pengelolaan Server dan dihitung terpisah. Pengujian ulang tetap termasuk, siapa pun yang memperbaiki.
Sebagian besar ketentuan audit meminta pemeriksaan setahun sekali. Di luar itu, pemeriksaan sebaiknya dilakukan setiap ada perubahan besar pada sistem, seperti penambahan modul, migrasi server, atau pembukaan akses baru ke publik. Untuk sistem yang sering berubah, Legia menyediakan pemeriksaan berkala tiap bulan atas aset yang sama.
Legia menandatangani perjanjian kerahasiaan sebelum pengujian dimulai. Laporan diserahkan lewat kanal terenkripsi hanya kepada penerima yang Anda tunjuk, dan Legia tidak menyimpan salinan melebihi masa yang disepakati.