Organisasi Nirlaba · 2025
Wahana Visi Indonesia
Situs Wahana Visi Indonesia
Selengkapnya ↗Strategi pencarian dan rekayasa untuk lanskap bisnis modern.
Enam pilar layanan dari satu tim, mulai dari desain dan pengembangan sampai cloud, keamanan, pertumbuhan, dan dukungan harian.
Legia menguji website dan aplikasi web Anda dengan cara yang sama seperti penyerang sungguhan, lalu membuktikan sejauh mana sebuah celah bisa dimanfaatkan. Pengujian ini, yang biasa disebut pentest, dijalankan secara manual dengan izin tertulis dan ruang lingkup yang disepakati lebih dulu. Hasilnya berupa laporan berisi langkah reproduksi, dampak nyata, dan urutan perbaikan, disusul pengujian ulang setelah perbaikan.
Biaya
Biaya pengujian dihitung dari jumlah dan besar website yang diuji, bukan dari banyaknya temuan. Ruang lingkupnya dikunci tertulis sebelum pengujian dimulai, dan pengujian ulang setelah perbaikan sudah termasuk.
> Rencana proyek
Penetration Testing · 5 tahapGambaran umum urutan dan lama tiap tahap. Lingkup yang berubah ikut menggeser perkiraannya, dan rinciannya disepakati setelah sesi konsultasi.
Seluruh proses umumnya memakan 3 sampai 6 minggu, bergantung pada besar website dan kecepatan perbaikan di sisi Anda. Legia menandatangani perjanjian kerahasiaan, menyerahkan laporan lewat kanal terenkripsi hanya kepada penerima yang Anda tunjuk, dan tidak menyimpan salinan melebihi masa yang disepakati.
Alur kerja lengkap LegiaTeknologi
Perkakas yang benar-benar dipakai di pekerjaan ini. Pilihannya menyesuaikan sistem yang sudah Anda jalankan, bukan dipaksakan seragam.
Pengujian aplikasi web
Menyadap dan mengubah lalu lintas antara peramban dan server untuk menguji tiap masukan.
Pemetaan dan eksploitasi
Memetakan layanan yang terbuka dan membuktikan celah yang ditemukan.
Acuan pengujian
Daftar risiko dan cara menilai keparahan yang dipakai sebagai acuan kerja.
Karya Pilihan
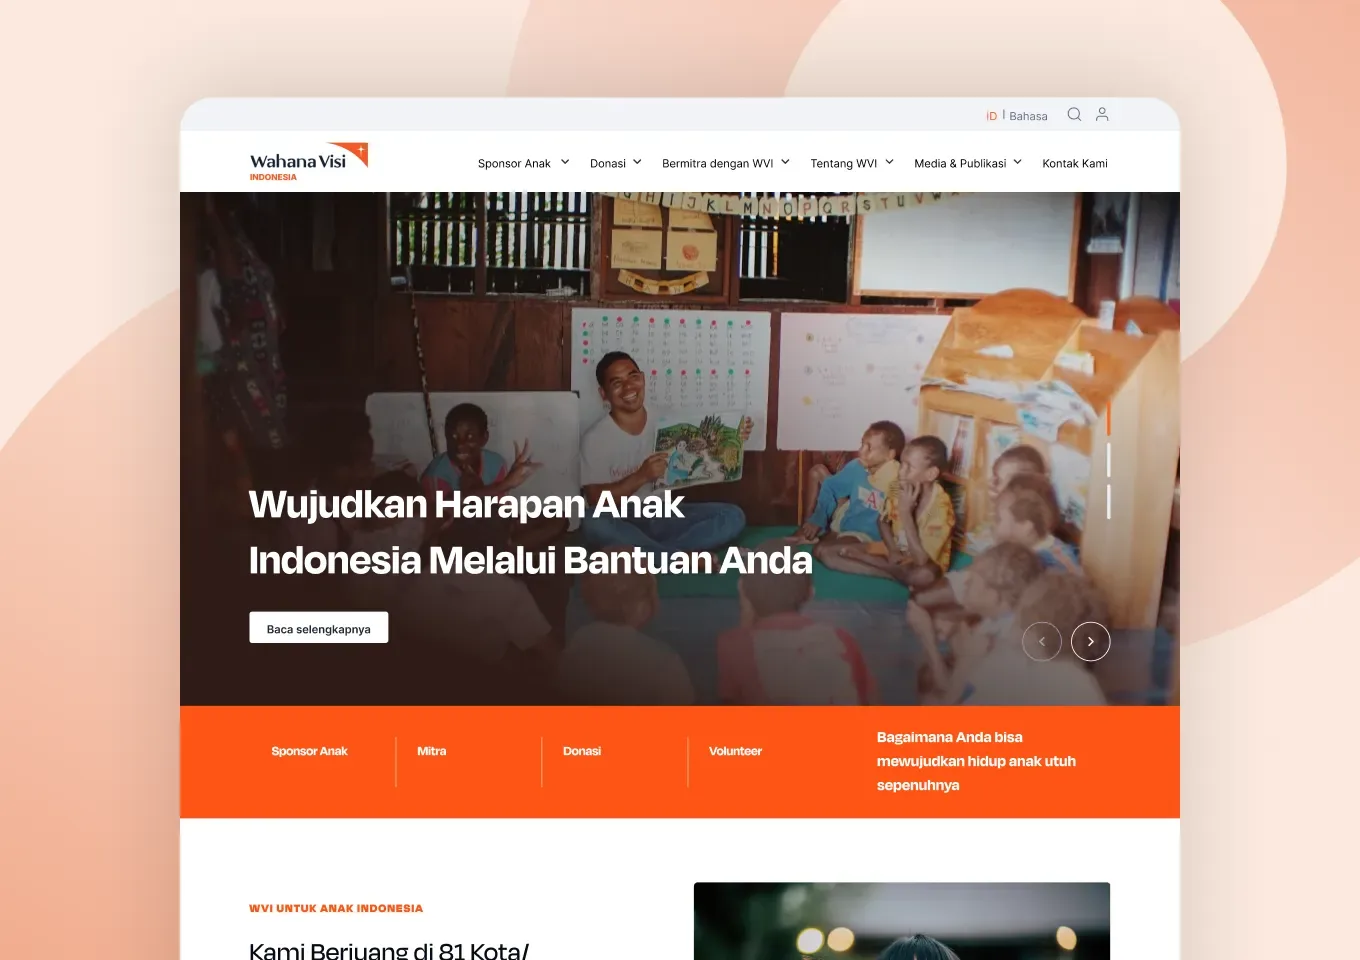
Legia menjalankan penetration testing untuk website kedua organisasi ini. Rincian temuannya tidak dipublikasikan karena bersifat rahasia, jadi studi kasusnya menceritakan pekerjaan websitenya secara umum.
Organisasi Nirlaba · 2025
Situs Wahana Visi Indonesia
Selengkapnya ↗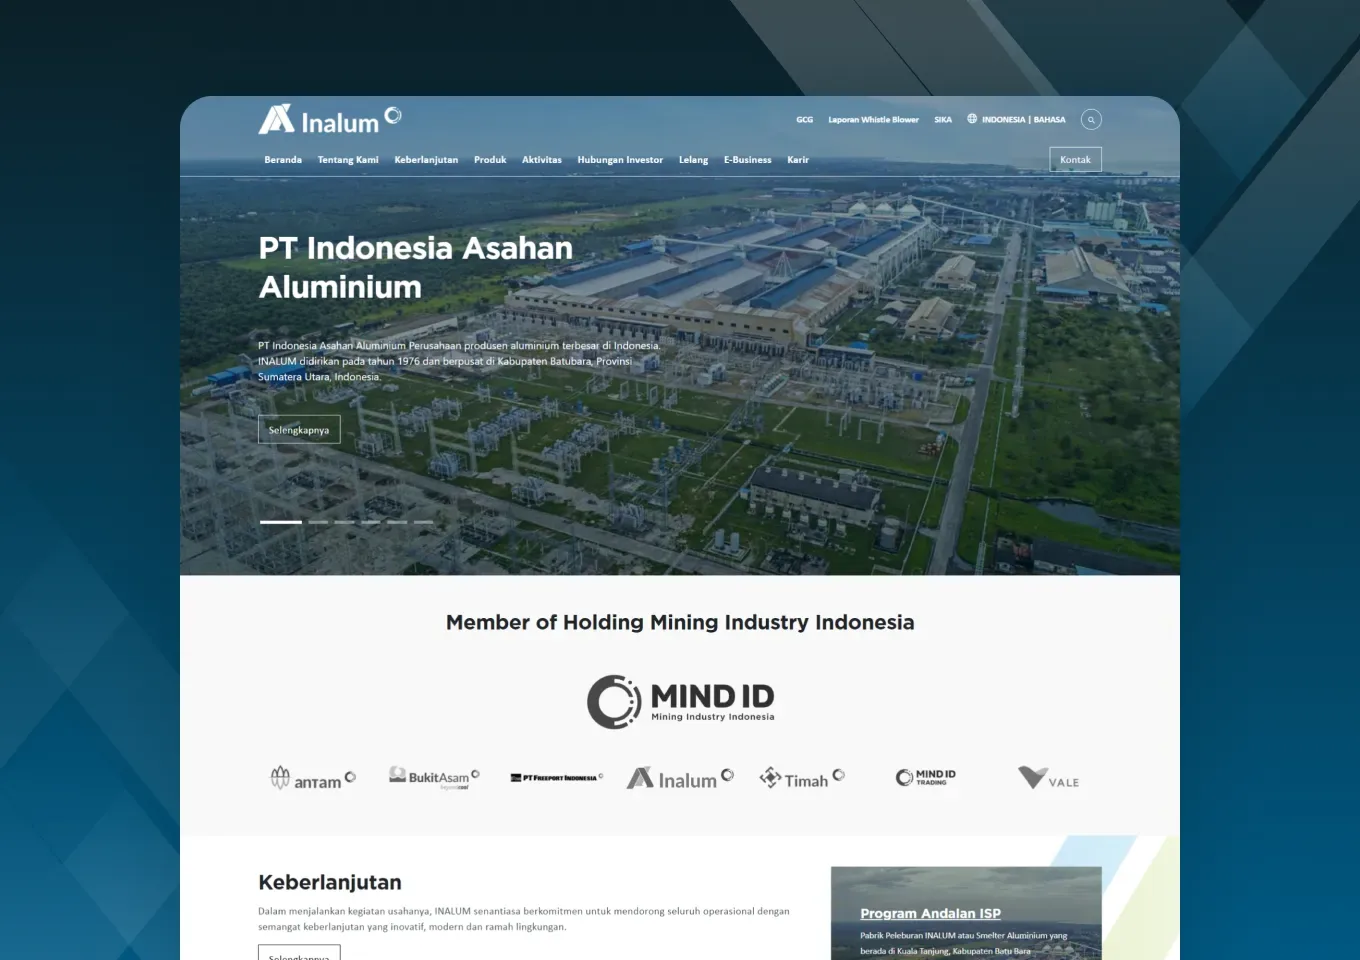
Pertambangan & Energi · 2023
Situs Korporat INALUM
Selengkapnya ↗Kenapa Legia
Laporan pengujian sering berhenti jadi daftar celah yang sulit ditindaklanjuti. Lima bagian berikut yang membuatnya bisa langsung dikerjakan tim Anda sekaligus dibaca manajemen.
01 · Desain
Ringkasan untuk manajemen: apa yang berhasil ditembus dan apa akibatnya bagi operasional, ditulis tanpa istilah teknis.
02 · Rekayasa
Alur serangan berupa urutan langkah dari titik masuk sampai data atau akses yang berhasil diraih.
03 · Laporan
Langkah reproduksi per temuan, agar tim Anda bisa memastikan sendiri dan menguji ulang setelah diperbaiki.
04 · Laporan
Tingkat keparahan tiap temuan berdasarkan CVSS, sehingga urutan perbaikannya jelas dan bisa dijelaskan kepada manajemen.
05 · Rekayasa
Pengujian ulang setelah perbaikan, sudah termasuk dalam paket, beserta keterangan bahwa celah telah tertutup.
FAQ
Belum menemukan jawabannya? Ceritakan kebutuhan Anda, tim Legia menjawab dalam 1 hari kerja.
Tanya tim Legia ↗Jasa penetration testing, atau pentest, adalah pengujian keamanan yang dilakukan penguji secara manual dengan benar-benar mencoba menembus sistem, dalam ruang lingkup dan izin tertulis yang disepakati lebih dulu. Tujuannya membuktikan apa yang bisa terjadi bila sebuah celah dimanfaatkan. Legia menjalankannya untuk website dan aplikasi web, lengkap dengan laporan dan pengujian ulang setelah perbaikan.
Dasar perhitungannya jumlah dan besar website yang diuji, metode pengujian yang dipilih, dan jumlah peran pengguna yang ikut diuji. Pengujian ulang setelah perbaikan sudah termasuk dalam paket. Legia menyampaikan rinciannya setelah ruang lingkup dan metode disepakati pada sesi konsultasi.
Seluruh proses umumnya memakan 3 sampai 6 minggu: penetapan ruang lingkup dan izin, pengumpulan informasi, pengujian, penyusunan laporan, lalu pengujian ulang. Pengujiannya sendiri 5 sampai 10 hari kerja, dan jadwal pengujian ulang mengikuti selesainya perbaikan di sisi Anda.
Vulnerability assessment memetakan celah seluas mungkin tanpa mengeksploitasinya. Penetration testing menguji secara manual dengan benar-benar mencoba menembus, untuk membuktikan dampak nyata dari celah tertentu. Sebagian ketentuan audit meminta keduanya.
Untuk sebagian besar kebutuhan, grey box adalah titik awal yang paling masuk akal karena penguji diberi akun pengguna biasa, sehingga celah pada hak akses bisa ditemukan. Black box dipilih bila Anda ingin menyerupai keadaan penyerang sungguhan, dan white box bila sistem menangani data sensitif.
Laporan Legia memuat alur serangan, langkah reproduksi, tingkat keparahan berdasarkan CVSS, dan hasil pengujian ulang, sehingga bisa dilampirkan sebagai bukti bahwa pengujian dilakukan dan celahnya ditutup. Syarat tiap auditor berbeda, jadi sampaikan ketentuan yang Anda terima pada sesi konsultasi agar kecocokannya dipastikan sebelum pengujian dimulai.
Tim Anda bisa memperbaikinya sendiri dengan langkah reproduksi dan saran perbaikan di laporan. Bila Anda memilih menyerahkannya, Legia mengerjakan perbaikannya lewat layanan Maintenance Website atau Instalasi & Pengelolaan Server, dihitung terpisah dari pengujian. Pengujian ulang tetap termasuk, siapa pun yang memperbaiki.
Pengujian hanya dimulai setelah ada surat izin tertulis dari pemilik sistem yang memuat ruang lingkup, jadwal, dan batasannya, termasuk larangan pengujian yang bertujuan membuat sistem tidak bisa diakses. Pengujian dijadwalkan di luar jam sibuk, dan Anda menerima kontak darurat yang dapat menghentikannya kapan saja. Untuk sistem yang sangat kritis, pengujian dapat dilakukan pada lingkungan salinan.
Sebagian penyedia cloud dan hosting mensyaratkan pemberitahuan atau izin sebelum pengujian keamanan dilakukan. Legia memeriksa ketentuan penyedia Anda dan mengurus izinnya bersama Anda pada tahap penetapan ruang lingkup.
Legia menandatangani perjanjian kerahasiaan sebelum pengujian dimulai. Laporan diserahkan lewat kanal terenkripsi hanya kepada penerima yang Anda tunjuk, dan Legia tidak menyimpan salinannya melebihi masa yang disepakati dalam kontrak.
Ketentuan audit umumnya meminta pengujian setahun sekali. Di luar itu, pengujian sebaiknya dilakukan sebelum rilis besar dan setelah perubahan mendasar pada sistem. Legia menyediakan kontrak pengujian berkala dengan jadwal yang disepakati di awal, misalnya setahun sekali ditambah pengujian sebelum rilis besar.
Saat ini penetration testing Legia difokuskan pada website dan aplikasi web, termasuk API yang dipakainya. Bila kebutuhan Anda di luar itu, Legia menyampaikannya sejak awal agar Anda tidak kehilangan waktu.
Ya. Simulasi seperti phishing terhadap karyawan bisa ditambahkan ke pengujian. Simulasi ini hanya dijalankan dengan persetujuan tertulis terpisah dari pimpinan perusahaan, dan dihitung terpisah dari pengujian website.
Belum. Legia menyediakan penetration testing dengan ruang lingkup yang disepakati, bukan simulasi serangan menyeluruh yang berjalan berkelanjutan. Bila kebutuhan Anda adalah red team, Legia menyampaikannya sejak awal agar Anda tidak kehilangan waktu.